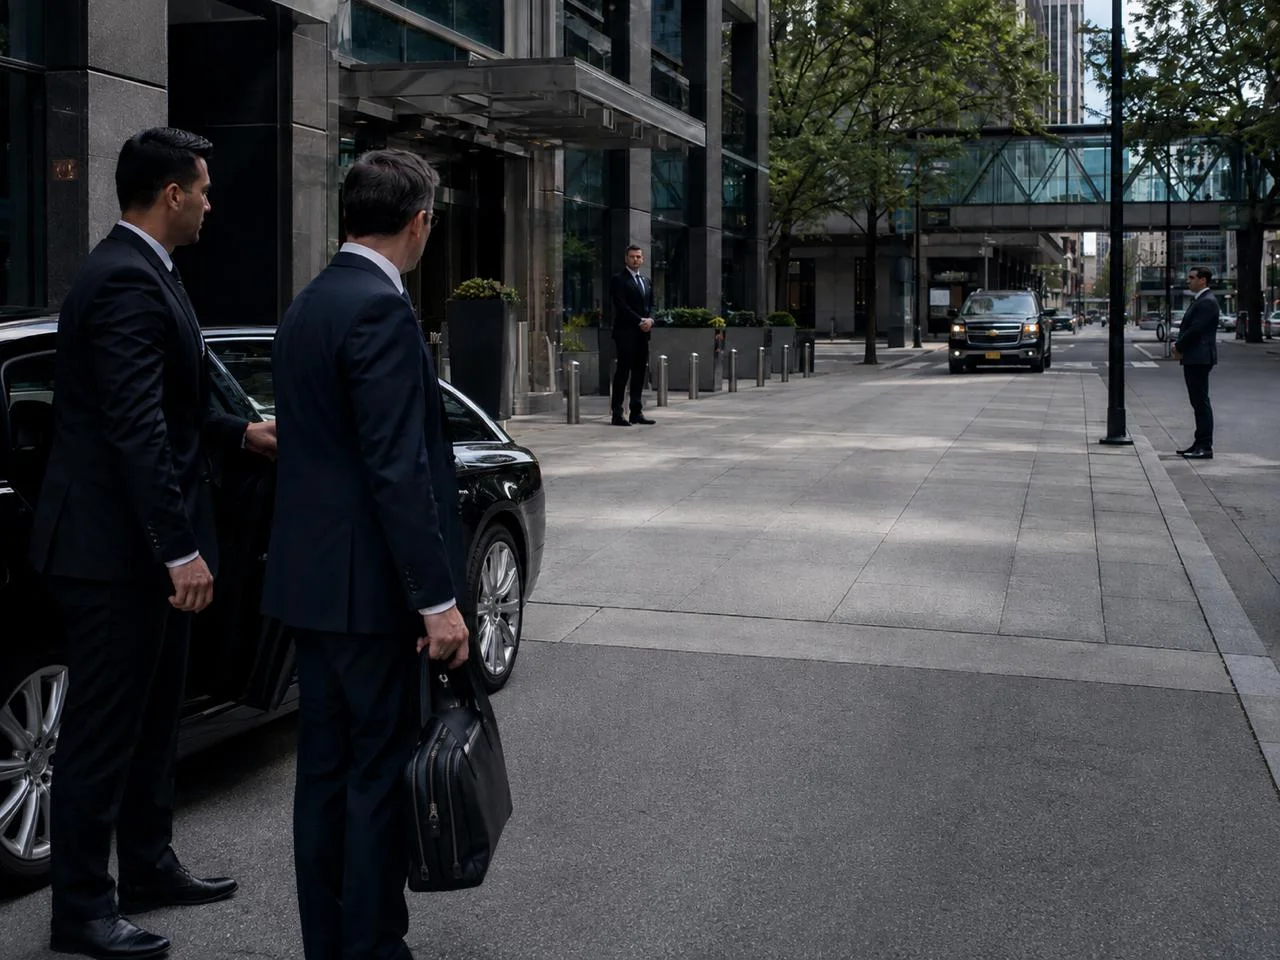
El caso de Jensen Huang, fundador y CEO de NVIDIA, fabricante de chips para inteligencia artificial, obliga a revisar una limitación de la Protección Ejecutiva: concentrar nuestra atención en el atentado y dejar fuera otras amenazas capaces de comprometer al ejecutivo y a la empresa que dirige.
El Financial Times informó, con base en fuentes conocedoras de un memorando estadounidense basado en información de inteligencia, que Huang habría mantenido una relación sentimental con Alice Huang, una ejecutiva vinculada con Megaspeed, cliente de NVIDIA. Según esas fuentes, ella habría sido reclutada por el Ministerio de Seguridad del Estado de China para realizar actividades de espionaje.
El 8 de noviembre, Huang reconoció públicamente una infidelidad y NVIDIA anunció una investigación independiente. El consejo señaló que, por ahora, no tiene motivos para creer que se hayan comprometido secretos de la empresa o la seguridad nacional estadounidense. China negó las acusaciones. La presunta operación de espionaje y sus consecuencias siguen pendientes de esclarecimiento.
Para quienes trabajamos en protección, el caso plantea una pregunta fundamental: ¿estamos preparados para reconocer una amenaza que busca acercarse al ejecutivo, ganarse su confianza y obtener su colaboración sin que él comprenda el verdadero propósito?
Un CEO concentra información y capacidad de decisión. Puede conocer una adquisición antes de que se anuncie, entender el valor de una tecnología o facilitar el acceso a personas que manejan información sensible. Ese valor explica por qué los servicios de inteligencia se interesan en el mundo empresarial. El MI5 y el FBI han advertido directamente a empresarios sobre operaciones dirigidas contra su tecnología, investigación y ventaja comercial.
Por eso, nuestro análisis de riesgos debe contemplar tanto el espionaje estatal como el industrial. Según la actividad de la empresa, puede interesar obtener información reservada, acceder a su red de relaciones o influir en decisiones estratégicas. Un ejecutivo puede estar expuesto a estos intereses aunque tenga un riesgo reducido de sufrir un atentado.
Aquí aparece el concepto de honeypot, también llamado honey trap o trampa de seducción. Consiste en utilizar la atracción o una relación afectiva o sexual para obtener información y acceso. Puede dirigirse contra hombres o mujeres. Su importancia para la seguridad está en el uso deliberado de la confianza con una finalidad oculta.
Una relación así puede facilitar conversaciones privadas y acceso al entorno del objetivo. También puede generar material comprometedor que posteriormente se utilice para presionarlo. Los expertos identifican expresamente el cultivo de relaciones románticas para obtener información privilegiada entre los métodos de interferencia extranjera.
Un ejecutivo puede estar físicamente a salvo mientras su información y la independencia de sus decisiones quedan expuestas.
Las aproximaciones también pueden presentarse como una oportunidad profesional. El FBI advierte sobre contactos que aparentan ser reclutadores, consultores o investigadores y construyen relaciones para solicitar información cada vez más sensible. El interés puede extenderse a quienes tienen acceso indirecto a la persona que realmente buscan.
Un equipo de protección puede organizar perfectamente el traslado y controlar el acceso al restaurante. Sin embargo, si desconoce estas formas de aproximación, su capacidad para reconocer lo que ocurre durante el encuentro será muy limitada. La amenaza puede estar sentada a la mesa con autorización del propio protegido.
Por eso necesitamos distinguir dos capacidades que deben trabajar juntas. La contravigilancia busca detectar y evaluar la observación hostil dirigida contra el protegido. La contrainteligencia aplicada al entorno empresarial amplía la atención hacia los intentos de obtener información, captar personas o penetrar relaciones de confianza. Son funciones complementarias: una aproximación personal o digital puede desarrollarse sin un seguimiento físico visible.
El profesional de Protección Ejecutiva debe conocer estas bases e involucrarse en su aplicación. Necesita comprender qué hace valioso al ejecutivo como objetivo, qué información maneja su entorno y qué situaciones merecen una evaluación especializada. Esto requiere coordinación con seguridad corporativa, ciberseguridad y quienes tengan la responsabilidad de investigar.
También debemos revisar nuestra propia exposición. Asistentes, conductores y agentes pueden conocer agendas, hábitos, desplazamientos y relaciones del protegido. La formación debe alcanzar a ese entorno y explicar qué información necesita cada persona para cumplir su función y cómo evitar divulgarla innecesariamente.
Y hay una medida que considero indispensable: el propio ejecutivo debe recibir un curso básico de contrainteligencia, adaptado a su actividad y a su nivel de exposición.
Ese curso debe ayudarle a entender por qué podría ser un objetivo, qué es un honeypot y cómo pueden utilizarse las relaciones profesionales para obtener información. También debe enseñarle a reconocer preguntas improcedentes, solicitudes de discreción que buscan eludir controles y propuestas que requieren verificación. Necesita saber qué información proteger y a quién acudir cuando algo no encaja.
Un ejecutivo puede estar físicamente a salvo mientras su información y la independencia de sus decisiones quedan expuestas. La preparación de nuestra profesión debe permitirnos reconocer ese riesgo y actuar antes de que produzca daño.
Las amenazas están evolucionando, y nuestra profesión debe evolucionar con ellas. Hoy, los profesionales de Protección Ejecutiva necesitamos una preparación cada vez más amplia, que vaya más allá de la seguridad física e incorpore conocimientos de inteligencia, contrainteligencia y contravigilancia.
No podemos enfrentar las amenazas del siglo XXI con una mentalidad de protección del siglo pasado.